15 октября в Екатеринбурге состоялась юбилейная, двадцатая конференция «Код ИБ». В креативном кластере «Домна» собрались ИТ- и ИБ-руководители, представители бизнеса, разработчики и эксперты в области искусственного интеллекта. В программе — отраслевые дискуссии, практические доклады, деловые игры и обсуждение того, как меняются подходы к информационной безопасности в эпоху ИИ.
Конференция открылась приветственным словом Ксении Браун (Свердловский областной фонд поддержки предпринимательства), которая рассказала о возможностях для развития бизнеса на Урале.
Сразу после началась вводная дискуссия «Голос отрасли: Цифровизация, Кибербезопасность, Искусственный Интеллект», в которой приняли участие:
- Сергей Марков, директор по развитию технологий ИИ, ПАО Сбербанк
- Ольга Чернокоз, председатель Правления Ассоциации инновационных решений и искусственного интеллекта «Регионы XXI ВЕК», Член cовета ТПП РФ по развитию информационных технологий и цифровой экономики, учредитель и основатель IT-медиахолдинга "Регионы России", Регионы XXI ВЕК
- Вячеслав Касимов, директор по ИБ, Точка Банк
- Евгений Зеваков, основатель Zevakov Labs, постоянный эксперт Ассоциации инновационных решений и искусственного интеллекта «Регионы XXI ВЕК», Zevakov Labs
- Никита Дунов, руководитель Группы цифровой трансформации, ГК "Метран"
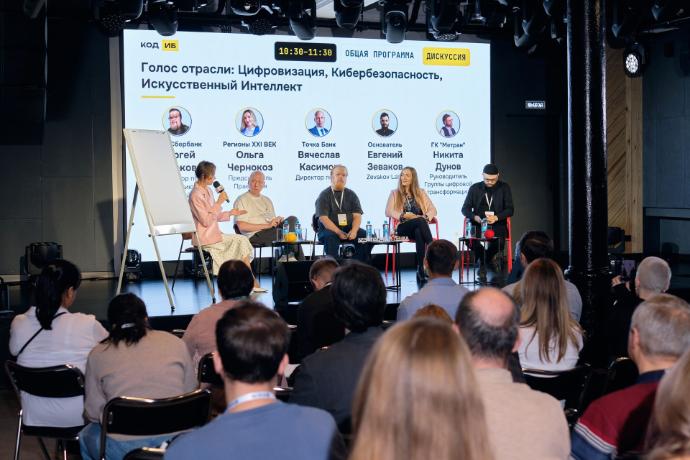
В ходе дискуссии эксперты обсудили, как искусственный интеллект меняет подходы к кибербезопасности и автоматизации бизнес-процессов. Участники отметили, что ИИ используют как для атак, так и для защиты, поэтому компаниям важно успевать за развитием технологий и учитывать новые угрозы. Отдельно поговорили о внедрении ИИ на предприятиях, поиске проверенных решений и автоматизации процессов, которые еще недавно считались незаменяемыми человеком. Большое внимание уделили безопасности ИИ-агентов: разграничению прав доступа, защите корпоративных данных, контролю внешних подключений и использованию закрытых контуров. Также эксперты обсудили возможности готовых AI-файрволов и адаптации существующих инструментов защиты для работы с новыми технологиями.
Затем деловая программа разделилась на два зала. В первом участники смогли задать вопросы представителям Роскомнадзора, НКЦКИ и ФСТЭК.
Ярослав Федулов (Управление Роскомнадзора по УФО) рассказал об усилении ответственности за утечки персональных данных: оборотные штрафы уже применяются, а суды поддерживают решения регулятора. Отдельно он остановился на ответственности компаний, которые одновременно обрабатывают персональные данные и эксплуатируют объекты КИИ, а также напомнил о запрете авторизации на сайтах через иностранные сервисы — например, Apple ID и Google.
Юрий Зубаиров (НКЦКИ) разъяснил изменения в порядке взаимодействия с ГосСОПКА после вступления в силу новых требований. Он рассказал, на какие организации распространяются обязанности по информированию о компьютерных атаках и инцидентах, в какие сроки нужно передавать сведения и почему для непрерывного взаимодействия необходимо подключение к инфраструктуре НКЦКИ. Также спикер ответил на практические вопросы об определении момента обнаружения инцидента, блокировке IP-адресов и сборе данных для расследования.
Дмитрий Щёкотов (Управление ФСТЭК России по УФО) представил систему мониторинга защищённости значимых объектов КИИ и государственных информационных систем. В частности, он рассказал об информационно-аналитической системе «Кречет», к которой планируют подключать соответствующие организации и ведомства. Спикер также объяснил, как ФСТЭК оценивает защищённость объектов: проверяет выполнение требований, парольную политику, применение средств защиты от атак и антивирусных решений, а также наличие централизованного сбора событий безопасности.
После диалога с регуляторами началась секция «Кибербезопасность». Эксперты представили практические подходы к защите инфраструктуры, персональных данных и повышению осведомленности сотрудников.
Виктор Емельянов (RTCloud) рассказал о практике построения катастрофоустойчивой ИТ-инфраструктуры и подходах, которые помогают компаниям сохранять работоспособность систем в критических ситуациях.
Кирилл Солодовников (Information Security Lab) разобрал актуальные вопросы защиты персональных данных в 2026 году и обратил внимание на изменения, которые необходимо учитывать организациям.
Константин Шевченко (Secure-T) рассказал о том, как повышать культуру кибербезопасности в компаниях и вовлекать сотрудников в защиту корпоративной информации.
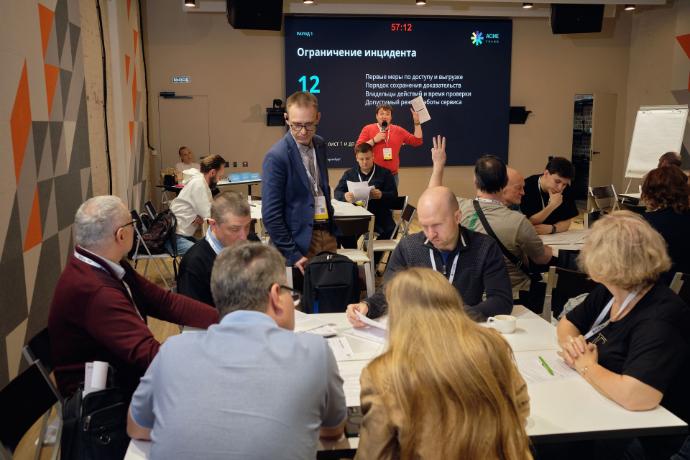
Параллельно во втором зале проходила бизнес-игра «Кризисный штаб». Арсений Бенин (АСИЕ-Групп) предложил участникам разобрать сценарий утечки клиентской базы через подрядчика. Команды взяли на себя управление кризисом: им предстояло ограничить доступ к данным, сохранить цифровые доказательства, определить, как продолжить работу сервиса без риска для клиентов, и подготовить публичное сообщение об инциденте. По ходу игры участники проверяли, все ли каналы выгрузки закрыты, не сохранился ли у подрядчика доступ по старым токенам и какие условия должны быть выполнены для возобновления работы. В разборе особое внимание уделили разграничению доступа подрядчиков к данным, оперативной координации действий и тщательной фиксации решений.
Затем состоялась деловая игра «Чужой среди своих» от SkyDNS. Павел Блинов и Вячеслав Новоселов предложили участникам возглавить кризисный штаб крупной федеральной розничной сети накануне «черной пятницы». По сценарию конкурент организовал кибератаку, чтобы сорвать распродажу и нанести компании серьезные финансовые потери, а внутри штаба действовал подкупленный инсайдер. В трех раундах команды получали новые данные об инциденте и за пять минут должны были выбрать дальнейшие действия. Участникам предстояло разобраться в цепочке атаки: от компрометации логистического партнера и заражения рабочих устройств до скрытого обмена данными через DNS-туннелирование и DGA-домены. При этом в сценарии были и ложные следы — например, аномальная активность легитимного сервиса и сбои VPN, которые могли отвлечь внимание от настоящей угрозы. В финале штабы восстанавливали последовательность атаки и пытались вычислить инсайдера. Игра показала, насколько важно сопоставлять технические сигналы, отделять реальные угрозы от случайных аномалий и быстро принимать решения в условиях ограниченного времени.
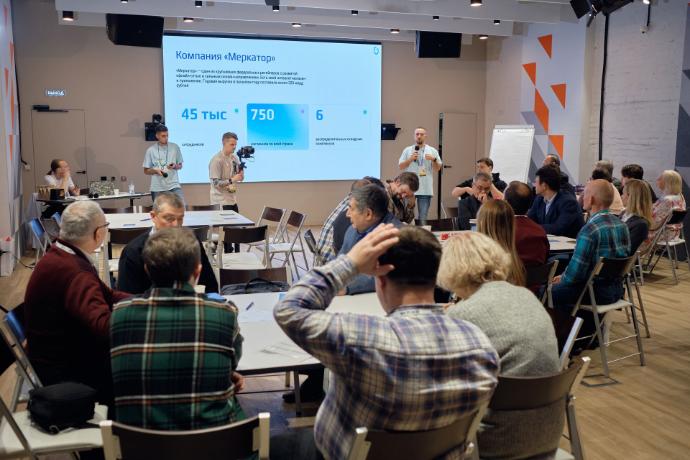
Во второй половине дня программа разделилась на два направления: «ИИ в кибербезе» и «ИИ в бизнесе».
Александр Скаковский (Wikibot) рассказал, что изменилось в сфере искусственного интеллекта в России за последние три года, и поделился наблюдениями о развитии технологии.
Вячеслав Касимов (Точка Банк) разобрал применение ИИ для управления рисками и возможности использования технологии в задачах информационной безопасности.
Евгений Зеваков (Zevakov Labs) представил подходы к автоматизации обезличивания данных, необходимые для безопасной работы с внешними большими языковыми моделями.
Отдельно Сергей Поздняк (TRIADIX) провел демонстрацию ИИ-пентеста: показал, как с помощью искусственного интеллекта анализировать периметр компании и находить уязвимости.
Никита Дунов (ГК «Метран») рассказал об использовании искусственного интеллекта в закрытом контуре компании.
Сергей Поздняк (АльфаПи) поделился практическим опытом внедрения ИИ в бизнес-процессы — от подготовки персонализированных коммерческих предложений до построения управленческого учета.
Сергей Марков (Сбербанк) поднял вопрос влияния нейросетей на рынок труда и разобрал, может ли искусственный интеллект в перспективе заменить человека.
Дмитрий Южанин (агентство B2B-маркетинга «Сделано») показал, как с помощью ИИ дорабатывать B2B-сайты, анализировать запросы покупателей и превращать их в возможности для продаж.
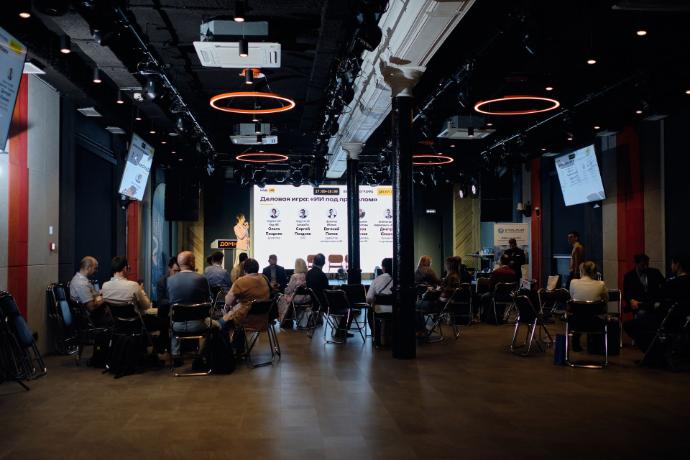
Финальной частью деловой программы стала игра «ИИ под прицелом». Участники примерили на себя роль совета директоров компании, которая внедряет ИИ-ассистента с доступом к CRM, базе знаний и электронной почте.
За 45 минут командам предстояло распределить бюджет в 5 млн рублей и выстроить систему защиты. Но на этом испытание не закончилось: по сценарию происходил инцидент, и участникам нужно было минимизировать потери данных, денег и репутации.
Игру провели Ольга Поздняк (Код ИБ) и Сергей Поздняк (АльфаПи). В жюри вошли Евгений Попов (Золотое Яблоко), Антон Наумов (Уральские Локомотивы) и Дмитрий Южанин (агентство B2B-маркетинга «Сделано»).
Деловая программа завершилась розыгрышем призов среди участников.
После конференции гости собрались на неформальный ужин в ресторане «Барашек на гранате». Вечер прошел в теплой и уютной атмосфере: участники знакомились, общались и проводили время вместе за пределами деловой программы.
16 октября участники конференции встретились со студентами УрГУПС. Вместе с командой ХАКСЕТ они прошли интерактивный квест «Призрак Кода», в котором предстояло расследовать инцидент, принимать решения и искать способы его устранения. Участники попробовали мыслить как специалисты по информационной безопасности, разобрали разные сценарии реагирования и потренировались замечать угрозы до того, как они перерастут в серьезную проблему.
17 октября состоялась экскурсия «ДНК Екатеринбурга» с Татьяной Мосуновой. Участники отправились на прогулку от особняка Агафуровых на улице Сакко и Ванцетти, чтобы за полтора часа познакомиться с историей города, узнать интересные факты о его архитектуре и прошлом.
Спасибо всем участникам, спикерам и партнерам за содержательные дискуссии, новые знакомства и теплую атмосферу. Рады, что юбилейная конференция объединила столько представителей ИТ- и ИБ-сообщества. До новых встреч — увидимся в Екатеринбурге в следующем году!
Конференция прошла при поддержке:
— Учебного центра «Основание»;
— Свердловского областного фонда поддержки предпринимательства.
Партнеры конференции:
— Secure-T;
— SkyDNS;
— RTCloud;
— SearchInform;
— Information Security Lab;
— АБП 2Б.
Спонсор звука: «АудиоВидеоСистемы».