Начало: кибершторм и новые знакомства
Интенсив открылся штабными киберучениями «Кибершторм» от независимых экспертов Андрея Кузнецова и Татьяны Алексеевой. Участники примерили на себя роли руководителей крупных компаний: распределяли бюджет, выбирали меры защиты и определяли приоритетные угрозы. Когда привычный сценарий сменился кризисом, командам пришлось проверить, насколько их стратегии готовы к реальным потрясениям.
После насыщенных киберучений участники отправились в ресторан «Pro. Хинкали». За ужином знакомились, общались и обсуждали впечатления от игры. Так началась не только деловая, но и неформальная часть интенсива — возможность ближе узнать коллег из разных компаний и продолжить профессиональный разговор за пределами конференц-зала.
От стратегии ИБ до безопасности ИИ
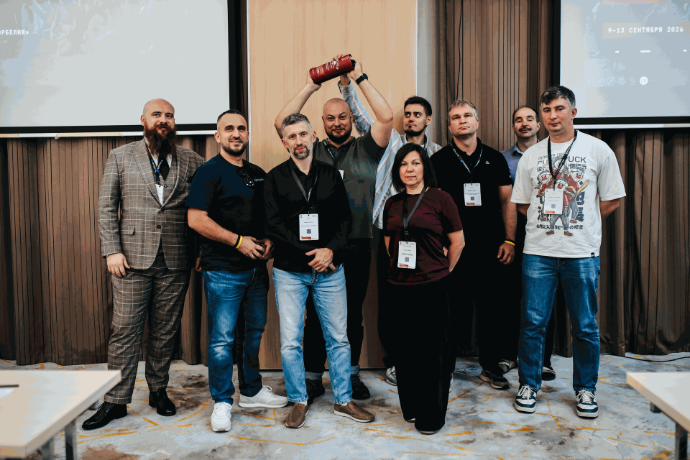
Следующий день начался с зарядки, а затем участники перешли к деловой программе. Ее открыла деловая игра Антона Карпова (VK). Пять команд получили разные бизнес-сценарии и ограниченный набор мер защиты. Нужно было учесть атаки, подрядчиков, импортозамещение, облака и регуляторные требования, а затем адаптировать стратегию к изменившимся условиям. В финале команды защищали свои решения перед жюри, выступавшим в роли совета директоров. Победители получили призы в честь десятилетия интенсива.
Затем Рустам Гусейнов (РАД КОП) рассказал, как управлять бэклогом ИБ, расставлять приоритеты и связывать текущие задачи со стратегическими целями компании. ИИ может помочь с классификацией и приоритизацией, но окончательные решения остаются за специалистами.
Кирилл Вотинцев (Ozon Банк) поделился подходом к организации взаимодействия бизнеса и ИБ через единую точку входа для запросов в корпоративном мессенджере. Автоматизация типовых обращений помогает ускорить их обработку и снизить нагрузку на команду безопасности.
Алексей Федулаев (MWS Cloud) рассказал об автоматизации харденинга облачной инфраструктуры. Встраивание безопасных настроек в процесс развертывания систем позволяет поддерживать защищенную конфигурацию и сокращать число ошибок.
Андрей Минаев («Альфа Деньги») объяснил, почему информационная безопасность должна участвовать в управлении изменениями. Новые системы, интеграции и подрядчики создают риски, поэтому важно своевременно проверять изменения и оценивать их влияние на защищенность компании.
Иван Дмитриев (Сбер2В, Сбербанк) показал, как выстроить систему метрик для оценки эффективности ИБ. Показатели должны быть достоверными, понятными руководству и связанными с целями бизнеса — тогда они помогают принимать решения на основе данных.
Андрей Лагоденко (Домклик) разобрал роль корпоративных знаний в работе ИИ-агентов. Даже если агент умеет рассуждать, без понимания внутренних правил и контекста компании он может выдавать некорректные результаты.
Илья Борисов («Билайн») рассказал, как адаптировать стратегию кибербезопасности к эпохе ИИ. При выборе мер защиты важно учитывать бизнес-цели, новые угрозы и возможности автоматизации. ИИ может помочь в подготовке и проверке стратегии, но не заменяет экспертизу CISO.
Сергей Рысин и Арсений Бенин (АСИЕ-Групп) объяснили, как забытые серверы, открытые порты и неучтенные изменения внешнего периметра становятся точками входа для атакующих. Регулярный мониторинг помогает обнаруживать такие риски до того, как ими воспользуются злоумышленники.
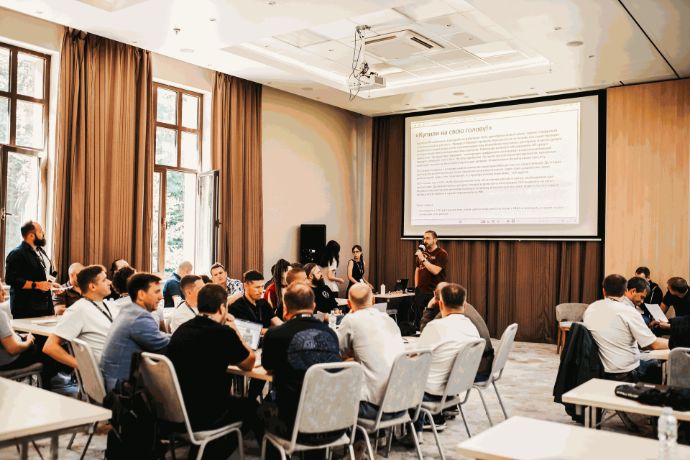
На дискуссии об использовании ИИ Андрей Избаенков (АРСИБ, ISDEF), Андрей Масалович («Инфорус»), Андрей Лагоденко (Домклик) и Сергей Поздняк (Экспо-Линк) обсудили ограничения ИИ-агентов и риски автономных действий. Одних инструкций для модели недостаточно: контроль должен быть заложен в архитектуру, права доступа и используемые инструменты.
Сергей Чекрыгин (Check Point) рассмотрел, как внедрение ИИ меняет процессы разработки и требования к безопасности. Рост объема кода, созданного с помощью ИИ, усложняет поиск уязвимостей, поэтому компаниям необходимо совершенствовать проверку кода и контролировать использование новых инструментов.
Денис Макрушин (Яндекс) завершил деловую программу докладом о защите ИИ-инфраструктуры разработки. Он разобрал сценарии атак на агентов, включая prompt-инъекции и злоупотребление доступом к внутренним системам. Среди ключевых мер защиты — ограничение прав агентов, контроль источников данных и защита компонентов инфраструктуры.
Параллельно с выступлениями спикеров проходили киберучения на платформе Ampire от компании «Перспективный мониторинг». Под руководством Ярослава Немцова команды в формате CSIRT отрабатывали реагирование на атаку в реальном времени: выявляли вектор проникновения, устраняли уязвимости и восстанавливали работу виртуальной инфраструктуры. По сценарию злоумышленник получал контроль над сервером организации и мог изменять городские картографические схемы. Участникам предстояло скоординировать действия, распределить задачи и ликвидировать последствия атаки.
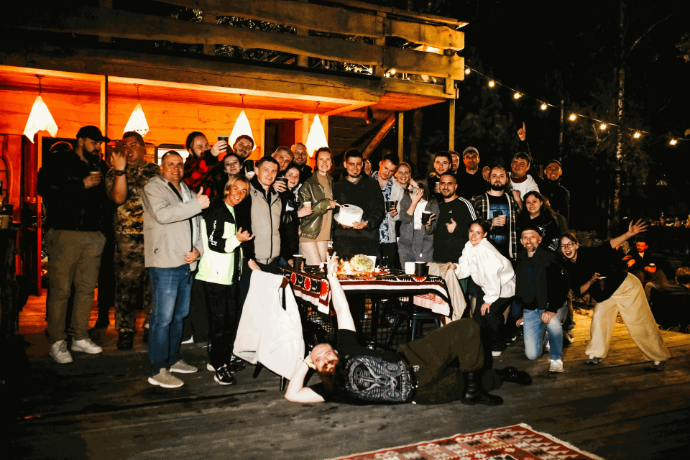
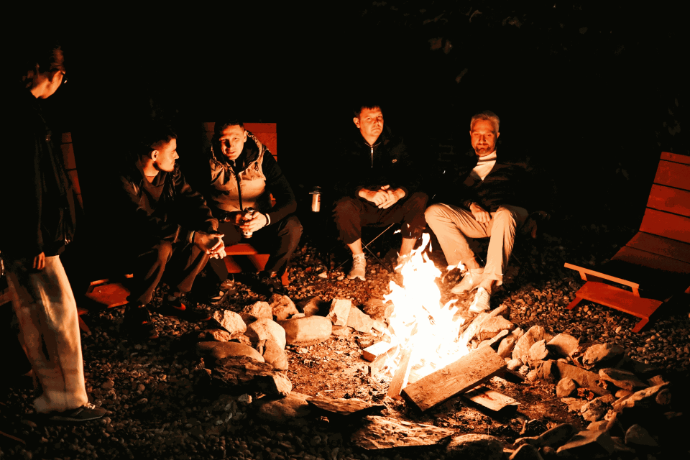
После завершения деловой программы участники отправились на базу отдыха «Dva Topora», где продолжили вечер уже в неформальной обстановке. Артем Избаенков взял на себя роль шеф-повара и угощал всех шашлыком, а Денис Кириллов встал за диджейский пульт и включал зажигательные треки и любимые песни участников. У костра общались, делились впечатлениями, а на танцполе отрывались под музыку. Вечер получился по-настоящему теплым и дружеским — с хорошей едой, музыкой и общением без галстуков.
Доверие внутри команды и новые вызовы ИИ
Следующий день начался с деловой игры «Чужой среди своих» от Вячеслава Новоселова и Павла Блинова (SkyDNS). Командам предстояло разобраться в киберинциденте, оценить риски и выбрать момент для решительных действий. Но среди участников скрывался нарушитель, который пытался увести расследование по ложному следу. Игрокам нужно было не только остановить атаку, но и понять, кому можно доверять.
Далее стартовала серия докладов. Георгий Руденко (Райффайзенбанк) рассказал, как за пять лет в банке развивалась функция бизнес-партнеров по информационной безопасности. На примере пройденных этапов он показал, как команда проверяла разные гипотезы, оценивала их эффективность и постепенно выстраивала более тесное взаимодействие ИБ с бизнесом. Доклад завершился рассказом о текущей модели работы и дальнейших шагах к развитию бизнес-ориентированной функции.
Никита Курганов (Т-Банк) рассказал, как ИИ меняет характер кибератак: снижает порог входа для злоумышленников, ускоряет поиск уязвимостей и позволяет автоматизировать атаки. В ответ компаниям необходимо развивать автоматизированное реагирование, контролировать действия ИИ-агентов и ограничивать их права доступа.
Даниил Бориславский (Staffcop, «Контур.Эгида») представил подход к выявлению внутренних нарушителей с помощью анализа цифрового следа сотрудников. Разработанная система PreCrime оценивает поведенческие факторы и динамику рисков, помогая выявлять потенциальные угрозы. По результатам проверки на обезличенных данных точность оценок составила 70–90%.
Алексей Морозов (GHACK, GSPARK) разобрал уязвимости, возникающие при использовании сторонних ИИ-моделей и инструментов машинного обучения. Загрузка непроверенной модели может привести к выполнению вредоносного кода, а манипуляции с обучающими данными — исказить результаты её работы. Поэтому перед внедрением моделей необходимо проверять их безопасность и происхождение.
Виктор Буренков («Неофлекс») объяснил, почему эффективная защита инфраструктуры требует тесного взаимодействия ИБ, ИТ и пользователей. На примере инцидента с доступом сотрудников к рабочим ресурсам он показал, что формальное разделение зон ответственности мешает оперативно решать проблемы. Руководителю ИБ важно понимать устройство ИТ-инфраструктуры и уметь договариваться с другими командами.
В деловой игре Анны Шадриной участники разбирались, откуда возникает токсичность в команде и как она влияет на совместную работу. Обсуждали, почему установка на «успешный успех» не всегда помогает, чем выжидательная позиция отличается от готовности пробовать новое и как сместить фокус с противостояния друг другу на совместный поиск решения проблемы.
Рустам Гусейнов (РАД КОП) завершил деловую программу выступлением о внедрении ИИ и его влиянии на работу специалистов. Он обратил внимание на разрыв между субъективным ощущением роста производительности и реальными результатами. Чтобы ИИ приносил пользу, компании необходимо определить собственные приоритеты, выстроить процессы и измерять эффект от внедрения новых инструментов.